1 概述
1.1 版本
| 服务器版本 | 功能变更 |
|---|---|
| v8.1.0 | 密码强度级别优化和历史口令限制以及口令有限期配置 |
1.2 功能简介
对系统密码体系要求较高,对安全性较为注重的用户,可在「服务配置>系统安全配置>登录安全配置」中对登录进行要求与限制,提高系统安全性。
2 功能说明
登录安全配置包括:是否采用验证码,密码强度,账户的锁死规则等配置。
2.1 登录验证码
登录时是否启用图片验证码,默认不启用,也可以选择“连续三次登录失败后启用”。
当启用登录验证码时,登录界面将显示图片验证码,如下图:
除了输入正确的账号和密码,图片验证码也要输入正确才能正常登录。
2.2 密码安全类型
系统密码安全类型支持三种:弱密码、强密码和超强密码,默认是弱密码,如下图: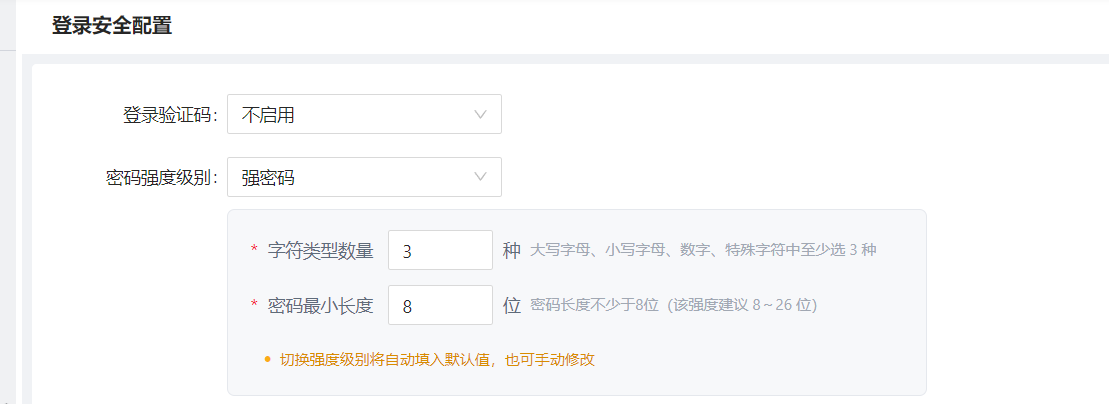
- 弱密码:大写字母、小写字母、数字、特殊字符中至少选 1 种,密码长度不少于6位;
- 强密码:大写字母、小写字母、数字、特殊字符中至少选 3 种,密码长度不少于8位;
- 超强密码:大写字母、小写字母、数字、特殊字符中至少选 4 种,密码长度不少于10位。
每种类型选择时会填充默认值,支持修改。
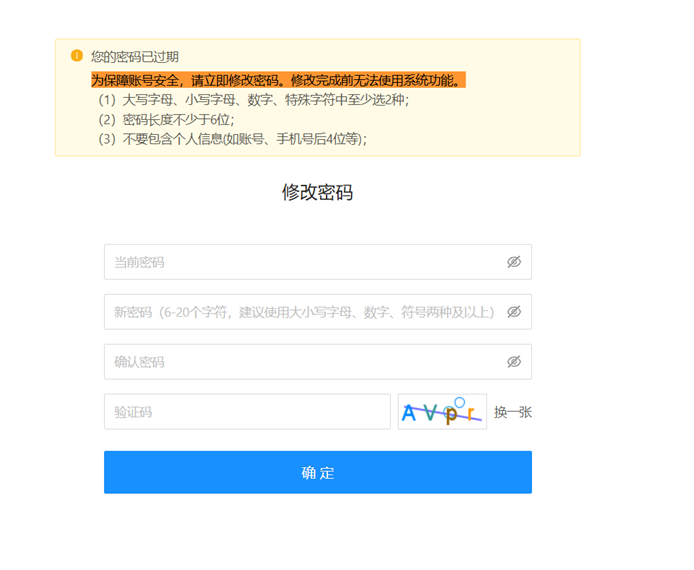
当账号密码不满足所设置的密码安全类型的要求时,登录成功后将进入强制修改密码界面,用户需要更改为满足条件的密码方可登录系统。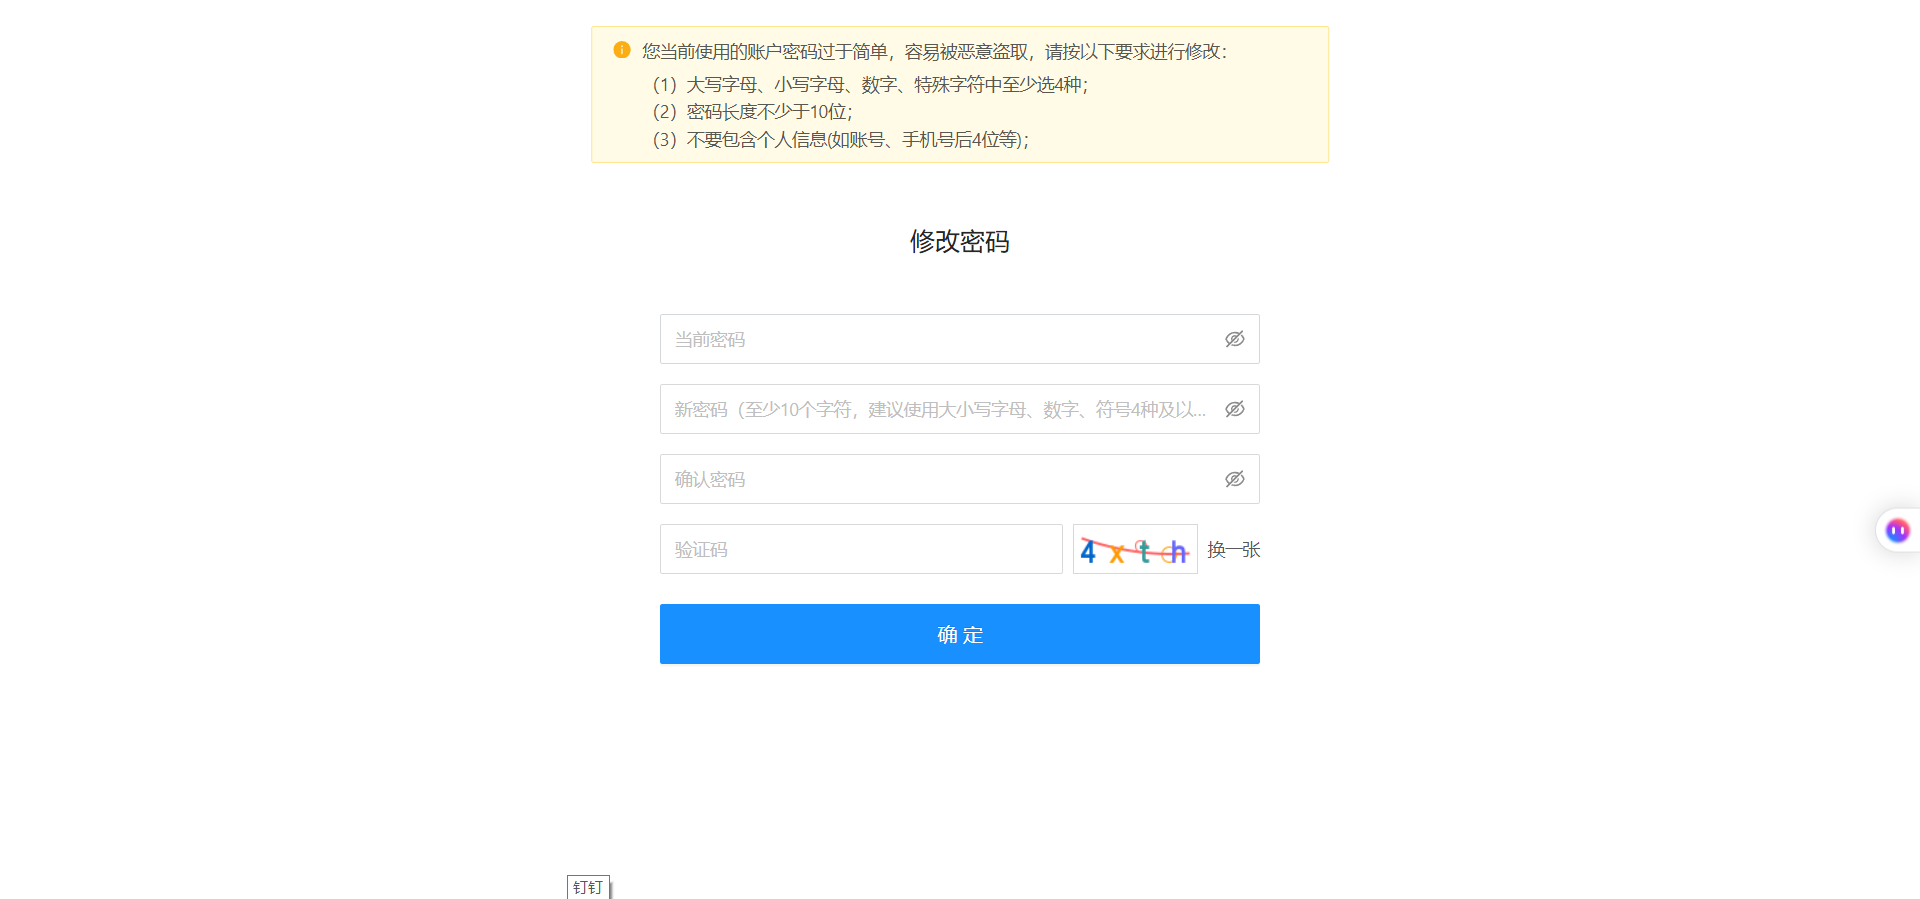
2.3 账号锁定
可以设置密码输入错误几次之后自动锁定账号,默认不锁定。
勾选之后可配置“登录错误次数”和“锁定时间”,如下图: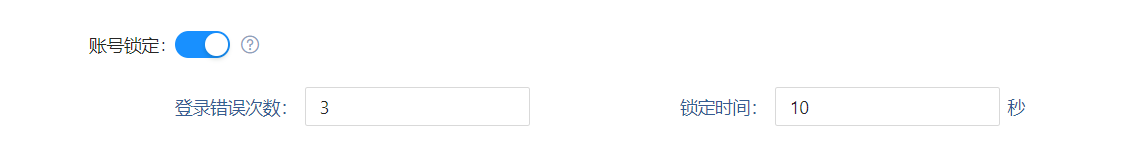
账号锁定的意思是,当某账户若干次登录失败后,对该账户进行一段时间的禁用,锁定时间到了便可重新进行登录。注:如果“账号锁定”选项不能够被操作,那说明系统没有配置redis服务。
2.4 历史口令复用限制以及口令有效期设置
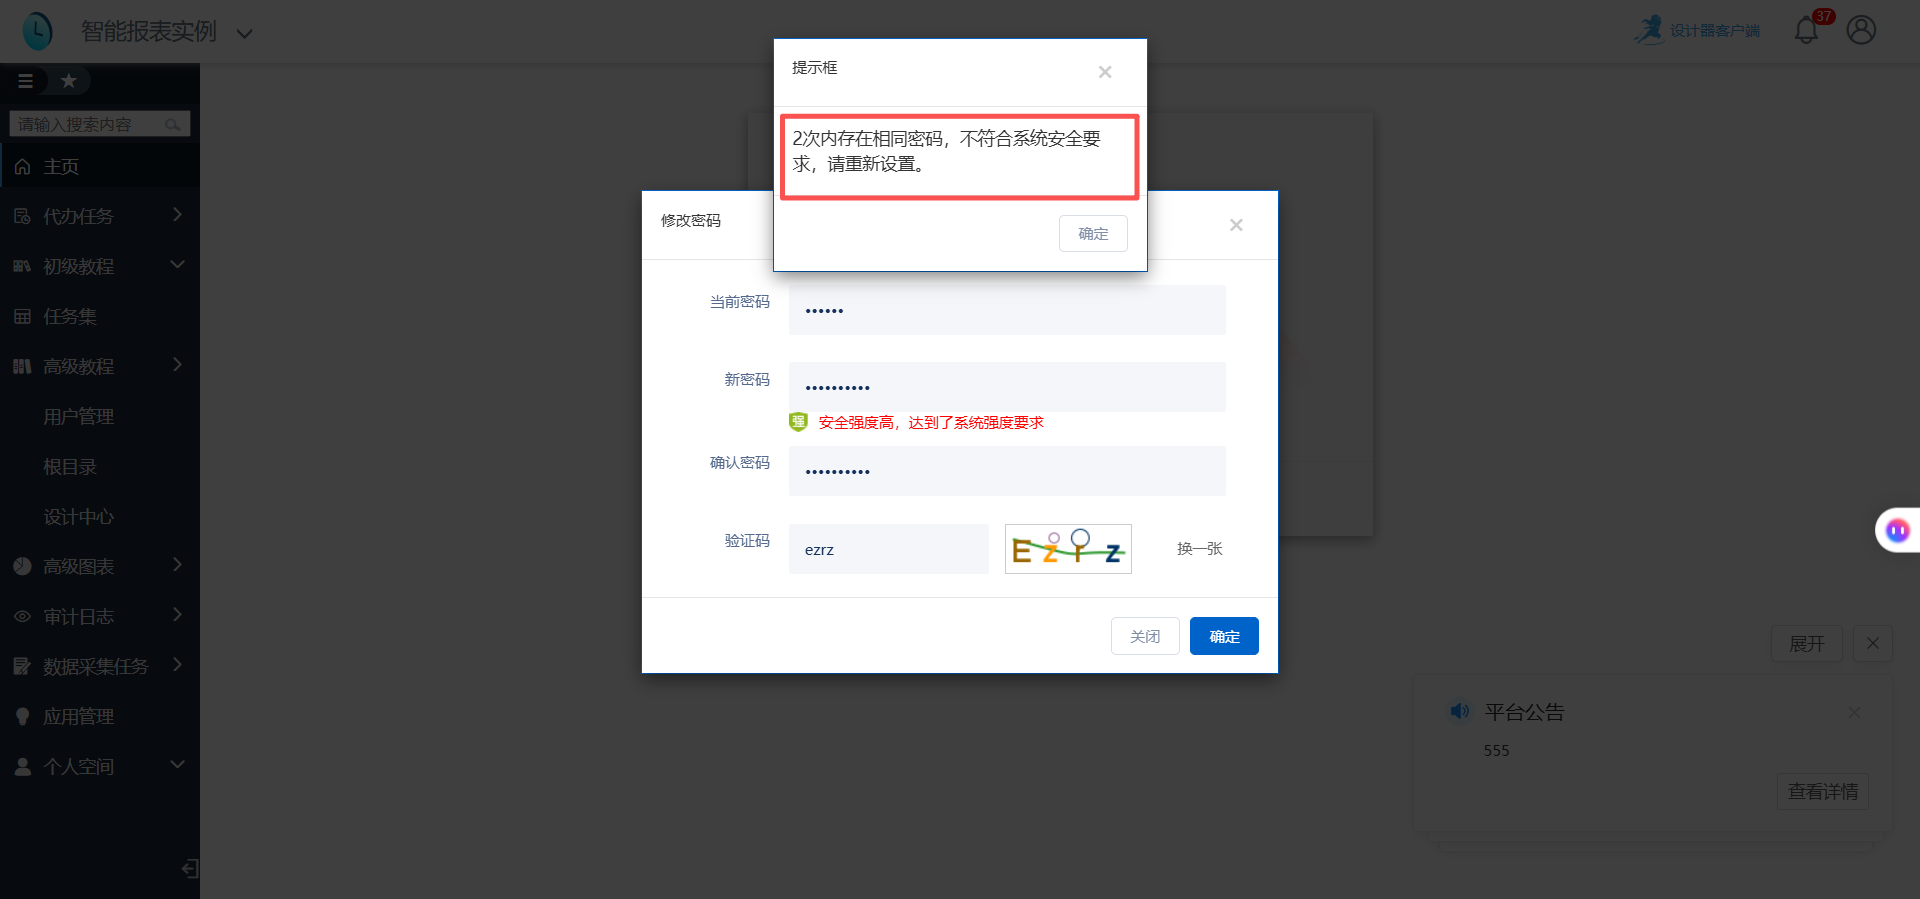
历史口令复用限制:开关 + 数字输入。关闭 = 不检测历史口令复用,数字框置灰。启用 = 改密码时禁止复用最近 N 次以内用过的口令(默认 3 次),默认不启用。
口令有效期设置:总开关 + 普通账号 / 管理员两个子输入框。关闭 = 账号永不过期,子输入框联动置灰。启用 = 到期账号自动锁定,强制改密码才能登录。默认值:普通账号 90 天、管理员 30 天(更严格),默认不启用。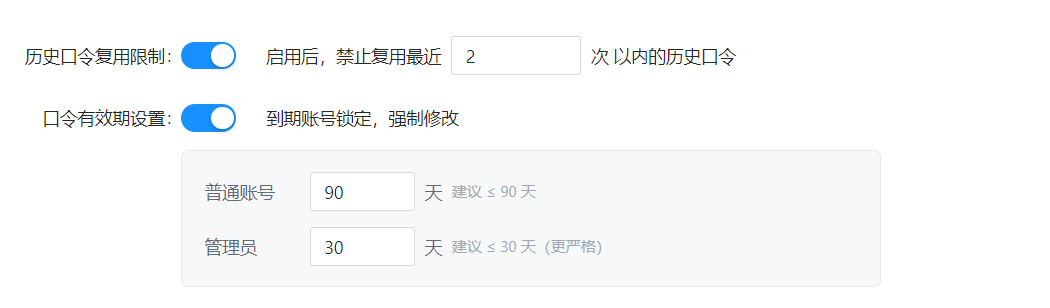
作者:fancy 创建时间:2023-06-21 15:30
最后编辑:曾伟峰 更新时间:2026-09-09 17:58
最后编辑:曾伟峰 更新时间:2026-09-09 17:58
———— 本文档对您有帮助吗?或有错误,恳请 反馈 ————
 上一篇:无